Chapter 11: Installation & Debugging
Installation procedures, configuration guidelines, and troubleshooting methods
11.1 Pre-Installation Planning
Successful installation begins with thorough planning and preparation. This phase ensures all prerequisites are met and potential issues are identified before deployment begins.
Site Survey and Assessment
- Physical Space: Verify adequate rack space, power capacity, cooling, and environmental controls
- Network Readiness: Confirm network infrastructure can support new security devices (cabling, switch ports, VLANs)
- Power Requirements: Ensure sufficient power capacity with redundant power sources for critical devices
- Access Control: Verify physical and logical access controls are in place for security equipment
Requirements Validation
- Hardware Specifications: Confirm ordered equipment matches design requirements
- Software Licensing: Verify all required licenses are available and properly activated
- IP Addressing: Finalize IP address scheme for management and data interfaces
- Integration Points: Identify and document all integration requirements with existing systems
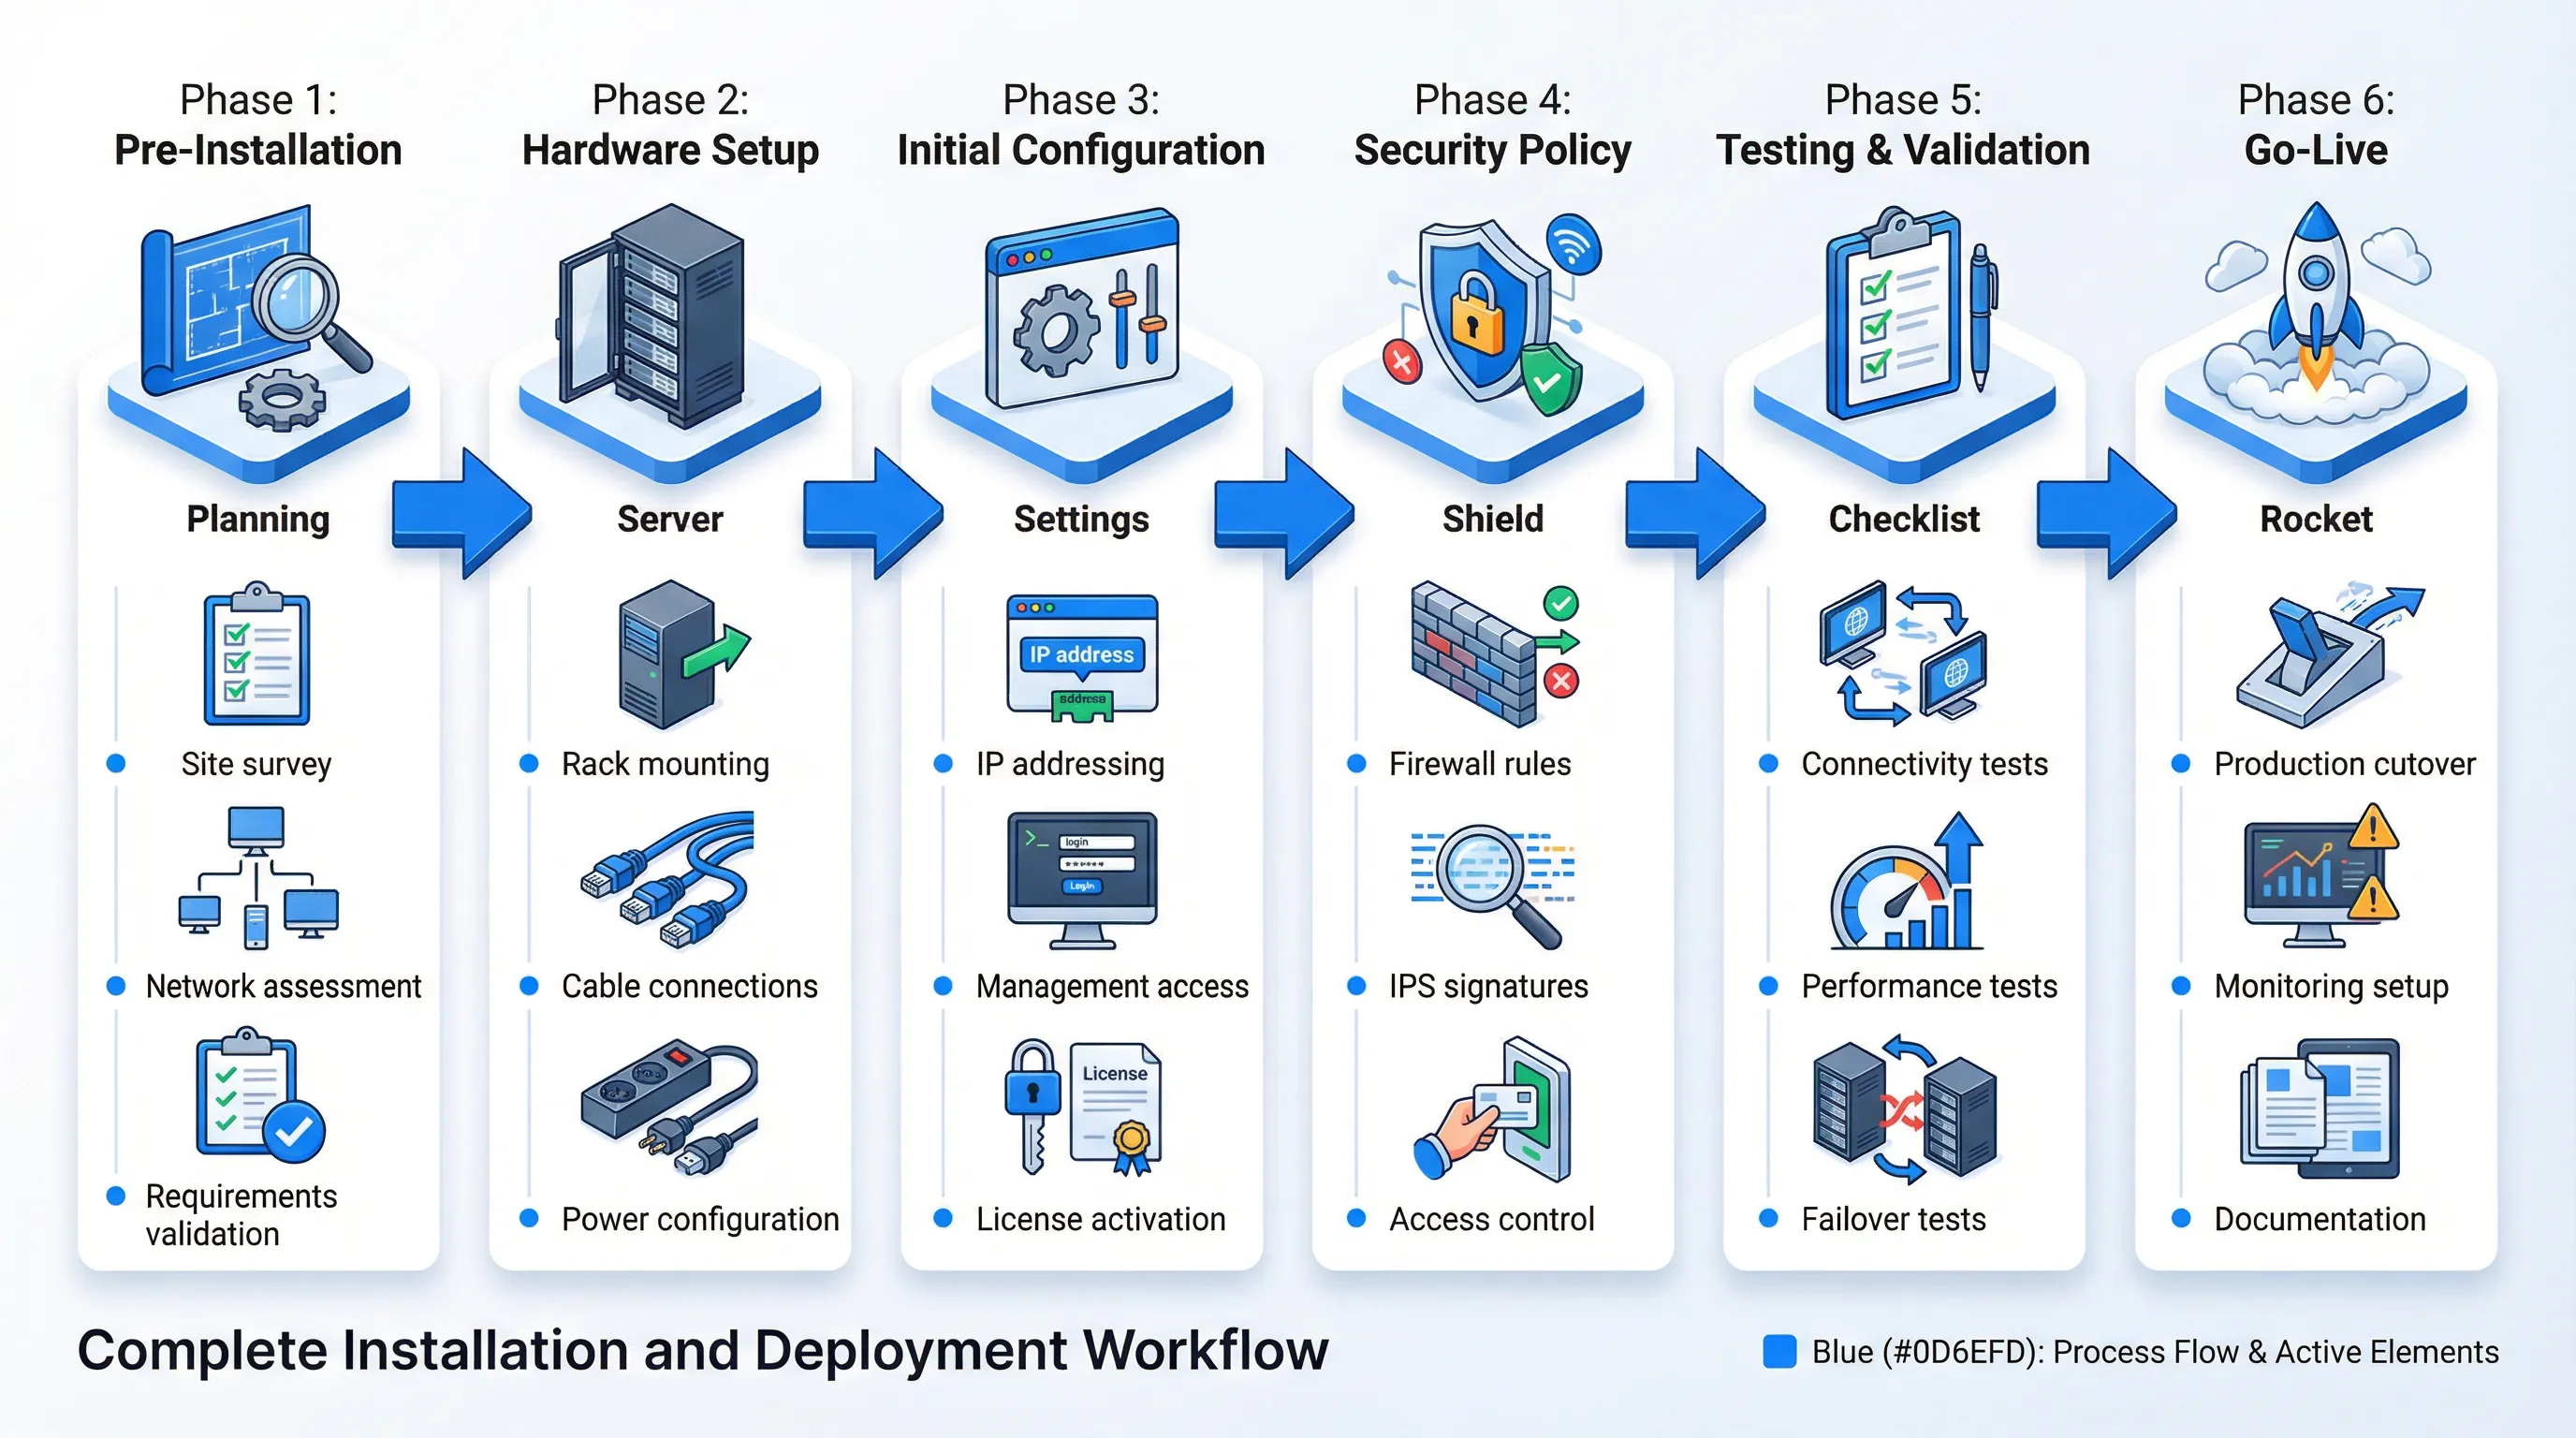
Figure 11.1: Complete Installation and Deployment Workflow from Planning to Go-Live
11.2 Hardware Installation and Configuration
Physical installation must follow best practices to ensure reliability, maintainability, and optimal performance of security infrastructure.
Rack Mounting and Cabling
- Equipment Placement: Install devices in appropriate rack positions considering weight distribution and airflow
- Cable Management: Use proper cable management to maintain organization and facilitate troubleshooting
- Network Connectivity: Connect data interfaces according to architecture design (inline, tap, or span mode)
- Management Network: Establish out-of-band management connectivity for secure administration
Power Configuration
- Redundant Power: Connect dual power supplies to separate power sources (A and B feeds)
- UPS Protection: Ensure all critical devices are protected by uninterruptible power supply
- Power Sequencing: Follow proper startup sequence to avoid network disruption
Initial Configuration
- Console Access: Establish initial console connection for base configuration
- IP Addressing: Configure management IP addresses and default gateway
- Administrative Access: Set strong administrative passwords and enable secure management protocols (HTTPS, SSH)
- License Activation: Apply and activate all required software licenses
- Time Synchronization: Configure NTP for accurate logging and certificate validation
11.3 Security Policy Implementation
Implementing security policies requires careful planning and testing to ensure business operations are not disrupted while maintaining strong security posture.
Firewall Rule Configuration
- Default Deny Policy: Implement default-deny approach with explicit allow rules for required traffic
- Zone-Based Security: Define security zones and configure inter-zone policies
- Application Control: Enable application-level filtering and control policies
- NAT Configuration: Implement required Network Address Translation rules
Intrusion Prevention
- Signature Updates: Ensure IPS signature database is current before enabling
- Profile Selection: Choose appropriate IPS profiles based on security requirements and performance impact
- Exception Handling: Configure exceptions for known false positives
- Action Configuration: Define actions for different threat levels (alert, drop, block)
VPN Configuration
- Site-to-Site VPN: Configure IPsec tunnels for branch office connectivity
- Remote Access VPN: Set up SSL VPN for remote user access
- Authentication Integration: Integrate with corporate authentication systems (AD, RADIUS)
- Split Tunneling: Configure split tunneling policies based on security requirements
11.4 Testing and Validation
Thorough testing before production cutover is essential to identify and resolve issues without impacting business operations.
Connectivity Testing
- Basic Connectivity: Verify network connectivity for all configured interfaces
- Routing Verification: Confirm routing tables and traffic flow paths are correct
- Application Testing: Test critical business applications through security devices
- VPN Testing: Validate VPN connectivity from remote locations
Performance Validation
- Throughput Testing: Measure actual throughput with security features enabled
- Latency Measurement: Verify processing delays are within acceptable limits
- Session Capacity: Test concurrent session handling under realistic load
Failover Testing
- HA Failover: Test automatic failover between clustered devices
- Link Failure: Verify behavior when network links fail
- Power Failure: Test system recovery after power loss
- Failback Testing: Confirm proper failback to primary device
11.5 Production Cutover
The production cutover must be carefully planned and executed to minimize business disruption and ensure rapid rollback capability if issues arise.
Cutover Planning
- Maintenance Window: Schedule cutover during approved maintenance window with minimal business impact
- Communication Plan: Notify all stakeholders of planned changes and expected impact
- Rollback Plan: Prepare detailed rollback procedures in case of critical issues
- Support Resources: Ensure vendor support and internal expertise are available during cutover
Cutover Execution
- Configuration Backup: Back up all current configurations before making changes
- Phased Approach: Consider phased cutover by location or application if possible
- Monitoring: Implement intensive monitoring during and after cutover
- Validation: Verify critical applications and services are functioning correctly
Post-Cutover Activities
- Monitoring Setup: Establish ongoing monitoring and alerting
- Documentation Update: Update all documentation to reflect as-built configuration
- Lessons Learned: Conduct post-implementation review to capture lessons learned
- Optimization: Fine-tune policies based on initial production traffic patterns